welche datei wird gerade über port 80 gezogen?

ciscllc

Registered User
hallo!

ich hab da mal ein kleines problem, und ich weiß nicht genau, wie ich es beschreiben soll....

aus bisher unerklärbarem grund (mal vorrausgesetzt, meine kiste wurde nicht gehackt) hab ich pro tag bis zu 150gb an download auf meinem dedi.S.

ich sehe zwar mit ntop das da jemand etwas saugt, aber eben nicht was. nur, das der transfer über port 80 rausgeht...

gibt es eine möglichkeit, herauszufinden, welche datei das ist?
(logfiles ergeben nichts, oder ich seh in den falschen nach)

ps.: auch wenn ich den apache herunterfahre läuft der 80er traffic weiter ?! hatte das schon jemand? (debian, apache2, mysql , ...etc)

danke im vorraus
 
ich sehe zwar mit ntop das da jemand etwas saugt, aber eben nicht was. nur, das der transfer über port 80 rausgeht...
In den normalen Logs werden nur beendete Datentransfers geloggt. Für genauere Angaben gibt es mod_log_forensic - Apache HTTP Server

ps.: auch wenn ich den apache herunterfahre läuft der 80er traffic weiter ?! hatte das schon jemand? (debian, apache2, mysql , ...etc)
Klar, Requests an Port 80 kommen weiterhin an und werden vom Betriebssystem dann abgewiesen, weil auf dem Port kein Dienst mehr läuft (sofern Apache httpd der Dienst ist, der an Port 80 gebunden war).
 
Klar, Requests an Port 80 kommen weiterhin an und werden vom Betriebssystem dann abgewiesen, weil auf dem Port kein Dienst mehr läuft (sofern Apache httpd der Dienst ist, der an Port 80 gebunden war).


Danke erstmal.

Aber kann da auch ein Gig transfer innerhalb von minuten zusammenkommen, wenn ein einziger client fehler vom port 80 erhält?

lg
 
Aber kann da auch ein Gig transfer innerhalb von minuten zusammenkommen, wenn ein einziger client fehler vom port 80 erhält?
Rein rechnerisch bei einer 1 GBit/s oder größeren Anbindung ist das schon möglich. Praktisch eher weniger, außer du bist Ziel eine sehr groß angelegten DDoS-Attacke. Sicher, dass deine Messwerte stimmen?
Davon abgesehen könntest du mit tcpdump oder wireshark mal nachsehen, was so über die Leitung geht.
 
Rein rechnerisch bei einer 1 GBit/s oder größeren Anbindung ist das schon möglich. Praktisch eher weniger, außer du bist Ziel eine sehr groß angelegten DDoS-Attacke. Sicher, dass deine Messwerte stimmen?
Davon abgesehen könntest du mit tcpdump oder wireshark mal nachsehen, was so über die Leitung geht.

Aber würde eine DDos-Attacke nicht auch mehrere IP Adressen aufweisen?

Ich weis eben nicht, ob die daten stimmen. Bisher haben sie immer gestimmt.
Ist ein LeasWeb server mit Tobi Oetikers Stats...

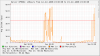
Wie gesagt: bisher ca. 5 GB / Monat Transfer -> nun in 12 Tagen über 500 ...

und meist zu gleichen uhrzeiten. besonders um mitternacht, 12 und 18 uhr .... sehr seltsam... hab aber keinen rsync drauf laufen.

MOD: Bilder immer als Anhang. Danke.
 

Attachments

  • myserverstats.png
    myserverstats.png
    29.4 KB · Views: 257
Last edited by a moderator:
Ist diese Grafik auf den Apache bezogen? Oder ist das vom ganzen Server die Netzwerklast?
Soviel geht doch gar nicht raus? Ich sehe nur das viel reinkommt...
 
aha... ja genau....

und hier die grafik auf die ich mich eigentlich bezogen hab:

MOD: siehe oben.

Auf den ganzen Server
 

Attachments

  • myserverstats2.png
    myserverstats2.png
    2.1 KB · Views: 259
Last edited by a moderator:
Das ist aber auch wieder ein Graph, der auf deiner NIC gemessen wurde.

Wenn du dir sicher bist, dass es nur der Apache sein kann, dann muss sich das doch auch im Apache-Log niederschlagen.
Am 9.Juli sollen es 119 GB gewesen sein. Was sagt denn das Logfile vom 9.Juli?
 
Back
Top