Hallo mal wieder!
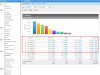
Ich prüfe täglich die Logfiles des "httpd" und habe auf einer Subdomain ziemlich viel Page views aber wenig visits. ( siehe Bild)
Das deutet eigentlich auf einen Bot hin oder eine Brute Force Attacke! Nach einem "tracert" sind Provider bzw Server aus den USA dafür verantwortlich. Eine "abuse" Mail an diese Provider waren erfolglos. Nun sperre ich die IP´s immer per Hand über die IP tables, was sehr aufwendig ist.
Gibts irgendeine Lösung das zu automatisieren, oder ein Apache Module was die Anfragen blockt, wenn sie auf eine DDOS hindeuten?
Daten zu meinen Server:
CentOS 6.5 Final
Plesk 12 12.0.18
Fai2ban installiert ( Jails = ssh, apache, apache-overflows)
ModGeoIP blockt > China, Russland
-----------------
Sonstige Einstellungen:
SSH Port ist nicht 22
SSH Login ist nicht root
FTP Server = off
Danke, Gruß Peter
Ich prüfe täglich die Logfiles des "httpd" und habe auf einer Subdomain ziemlich viel Page views aber wenig visits. ( siehe Bild)
Das deutet eigentlich auf einen Bot hin oder eine Brute Force Attacke! Nach einem "tracert" sind Provider bzw Server aus den USA dafür verantwortlich. Eine "abuse" Mail an diese Provider waren erfolglos. Nun sperre ich die IP´s immer per Hand über die IP tables, was sehr aufwendig ist.
Gibts irgendeine Lösung das zu automatisieren, oder ein Apache Module was die Anfragen blockt, wenn sie auf eine DDOS hindeuten?
Daten zu meinen Server:
CentOS 6.5 Final
Plesk 12 12.0.18
Fai2ban installiert ( Jails = ssh, apache, apache-overflows)
ModGeoIP blockt > China, Russland
-----------------
Sonstige Einstellungen:
SSH Port ist nicht 22
SSH Login ist nicht root
FTP Server = off
Danke, Gruß Peter