Hallo zusammen,
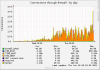
seit einigen stunden steht undser webserver unter masivem DDoS ich denke via botnet anfragen von zig rechnern festnetz anschlüssen .. Ich habe vor dem webserver 2 nginx reserve proxys allerdings leiten die die anfragen ungefiltert weiter kann man dort was machen ?
365 109.230.X.X
257 80.82.X.X
309 109.230.X.X
das sind die ips der 3 reserve proxys .. andere sehe ich ja nicht.
root:~# netstat -tan | grep ':6531 ' | awk '{print $6}' | sort | uniq -c
1 LISTEN
535 TIME_WAIT
5 VERBUNDEN
Websiten laden zwar(noch) aber die server last ist unglaublich hoch
seit einigen stunden steht undser webserver unter masivem DDoS ich denke via botnet anfragen von zig rechnern festnetz anschlüssen .. Ich habe vor dem webserver 2 nginx reserve proxys allerdings leiten die die anfragen ungefiltert weiter kann man dort was machen ?
365 109.230.X.X
257 80.82.X.X
309 109.230.X.X
das sind die ips der 3 reserve proxys .. andere sehe ich ja nicht.
root:~# netstat -tan | grep ':6531 ' | awk '{print $6}' | sort | uniq -c
1 LISTEN
535 TIME_WAIT
5 VERBUNDEN
Websiten laden zwar(noch) aber die server last ist unglaublich hoch
Last edited by a moderator: